
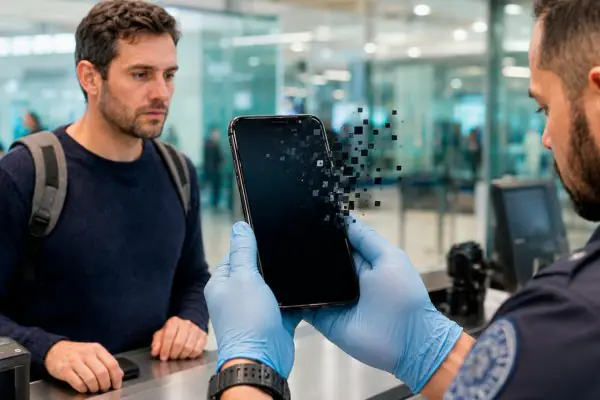
Un hombre de Estados Unidos quedó en el centro de una investigación federal luego de utilizar una contraseña que provocó el borrado total de la información de su teléfono celular durante una inspección realizada en un aeropuerto de Atlanta.
El hecho ocurrió el 24 de enero de 2025, cuando Samuel Tunick regresaba al país y fue retenido por agentes de la Oficina de Aduanas y Protección Fronteriza en el Aeropuerto Internacional Hartsfield-Jackson.
Según la acusación de los fiscales, los funcionarios intentaban acceder al dispositivo para revisar su contenido y, durante el procedimiento, el hombre proporcionó una clave que activó un sistema de eliminación automática de datos.













De acuerdo con los documentos judiciales, al ingresar la contraseña el teléfono se apagó, reinició y comenzó un proceso que eliminó de manera irreversible toda la información almacenada.
La clave que activa el borrado total
El sistema utilizado está vinculado a GrapheneOS, un sistema operativo enfocado en la privacidad y seguridad digital que permite configurar una contraseña alternativa conocida como “clave de coacción”.
Cuando esa contraseña es ingresada, el dispositivo elimina los datos almacenados y las eSIM asociadas, sin posibilidad de recuperar la información posteriormente.
Los fiscales sostienen que Tunick conocía el funcionamiento de la herramienta y que entregó la clave de manera intencional para impedir que las autoridades accedieran al contenido del celular.
Por ese motivo, fue acusado bajo una ley federal estadounidense que contempla multas y hasta cinco años de prisión para quienes destruyan bienes con el objetivo de obstaculizar la autoridad legal del Gobierno.
La defensa cuestiona el procedimiento
Los abogados del acusado sostienen una postura diferente. Afirman que Tunick se negó inicialmente a entregar el teléfono y solicitó asistencia legal, pero que los agentes continuaron con el procedimiento argumentando que tenían facultades para revisar el dispositivo durante el ingreso al país.
La defensa plantea que la inspección podría haber vulnerado sus derechos y cuestiona si las autoridades tenían autorización suficiente para acceder al contenido del celular.
Ahora la Justicia deberá determinar si la retención del dispositivo y el intento de revisar la información fueron legales.
¿Qué ocurriría en Argentina?
Especialistas en derecho penal y tecnología explicaron que un caso similar tendría un análisis diferente en Argentina.
La legislación nacional protege la privacidad de los teléfonos celulares, ya que contienen información personal como fotografías, mensajes, contactos, cuentas y datos sobre la vida privada de una persona.
En principio, las autoridades necesitarían una orden judicial previa y fundada para acceder al contenido de un dispositivo.
Además, una persona no puede ser obligada a entregar una contraseña si eso implica colaborar con su propia incriminación, debido al derecho constitucional a no declarar contra sí misma.
¿Borrar los datos sería un delito?
En Argentina no existe una figura idéntica al delito aplicado en Estados Unidos. Una situación similar podría analizarse bajo normas vinculadas a la destrucción o inutilización de elementos que tengan valor como prueba dentro de una investigación.
Según especialistas, la clave estaría en determinar si el teléfono ya había sido incorporado formalmente a una causa judicial.
Si el dispositivo todavía perteneciera a la esfera privada del usuario y no existiera una orden judicial que lo afectara como prueba, la imputación sería más discutible.
En cambio, si el celular ya hubiera sido secuestrado legalmente y formara parte de una investigación, borrar deliberadamente su contenido podría ser considerado una conducta destinada a impedir la actuación de la Justicia.
El caso en Estados Unidos volvió a abrir un debate internacional sobre el equilibrio entre privacidad digital, seguridad estatal y límites de las investigaciones sobre dispositivos personales.

Comentarios
Cargando comentarios…